Einstellungen
Sicherheit: CSP und Header
Content-Security-Policy in drei Stufen und die übrigen Sicherheits-Header der Website.
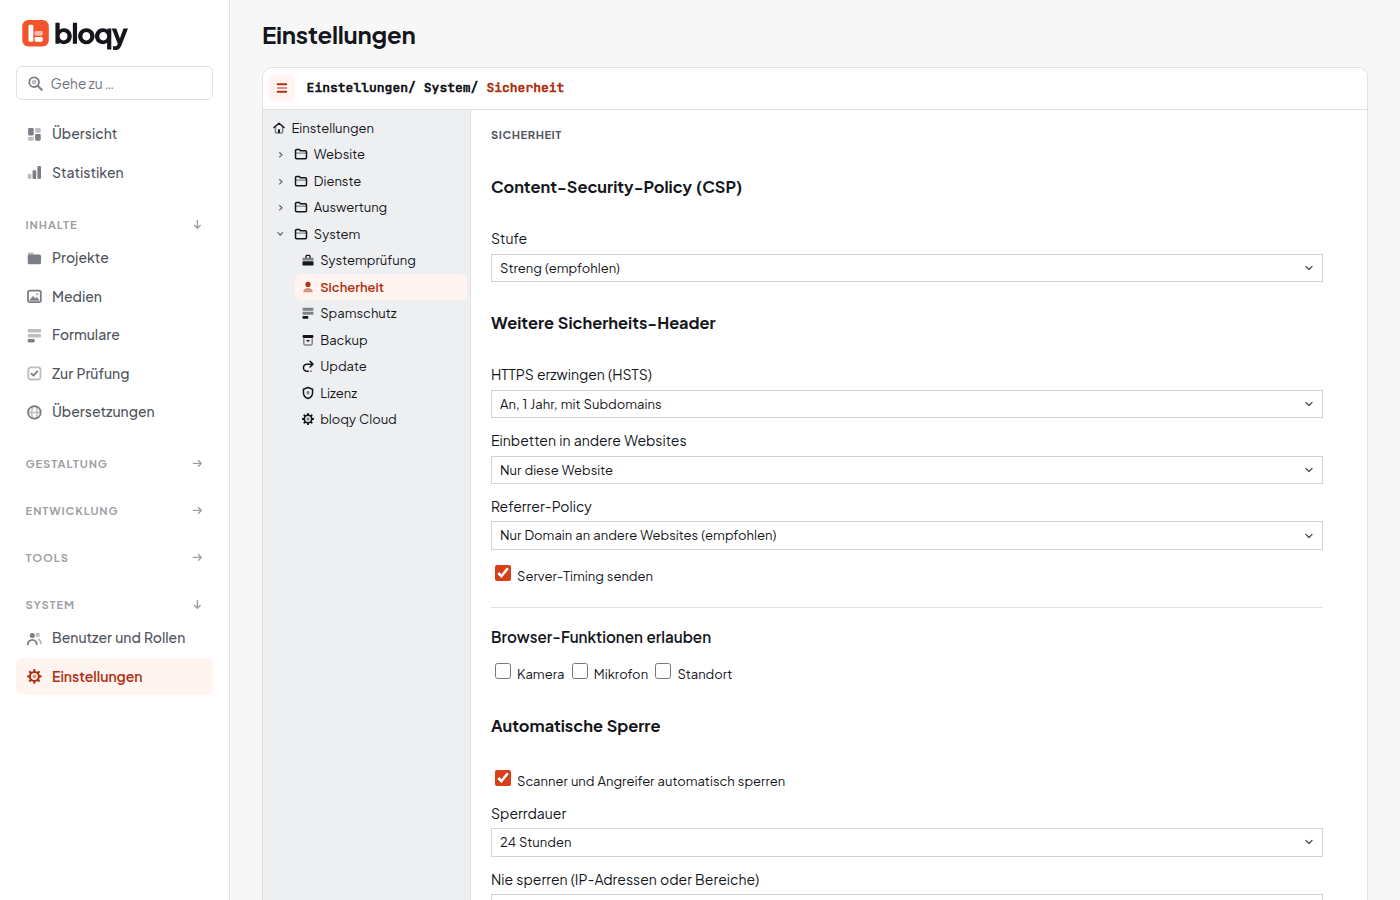
Unter  Einstellungen → System →
 Sicherheit legst du fest, welche Sicherheits-Header die Website sendet. Admin-Bereich und Editor bleiben immer streng geschützt, egal was hier steht.
Content-Security-Policy (CSP)
Die CSP legt fest, von welchen Servern die Website Skripte, Styles, Bilder, Schriften und Daten laden darf. Wähle die Stufe:
| Stufe | Wirkung |
|---|---|
| Streng (empfohlen) | Nur eigene Dateien sowie die unter Einbettungen freigegebenen Skript- und iframe-Hosts. |
| Mit Freigaben | Zusätzlich erlaubte Hosts für Datenverbindungen, Stylesheets, Bilder, Schriften sowie Audio und Video. Optional Eingefügte Styles erlauben (unsafe-inline) für Widgets, die eigene Styles in die Seite schreiben. |
| Aus (kein CSP-Header) | Kein Schutz vor nachgeladenen Skripten. bloqy fragt vorher nach und warnt danach in Systemprüfung und Übersicht. |
Freigaben für Tracking-Dienste, Google Maps und eingebettete Videos berechnet bloqy selbst. Eine Nonce gibt es nicht, weil Seiten im Cache liegen; Inline-Skripte werden über Hashes erlaubt.
Weitere Sicherheits-Header
- HTTPS erzwingen (HSTS): an für 1 Jahr mit oder ohne Subdomains, mit Preload (erst nach Eintrag auf hstspreload.org) oder aus.
- Einbetten in andere Websites: nur diese Website, zusätzlich bestimmte Domains oder überall (Schutz vor Clickjacking).
- Referrer-Policy: welche Adresse bei Klicks auf fremde Links weitergegeben wird.
- Server-Timing senden: Zeitangaben für die Entwicklertools, siehe Monitoring.
- Browser-Funktionen erlauben: Kamera, Mikrofon, Standort und Co. (Permissions-Policy). Nicht angehakte Funktionen sind gesperrt.
Meldung von Schwachstellen (security.txt)
bloqy liefert /.well-known/security.txt aus. Trage unter Kontakt für Sicherheitsmeldungen eine mailto:-, https:- oder tel:-Adresse ein und optional die Richtlinie zur Meldung.
Die automatische Sperre von Scannern steht auf derselben Seite.