Einstellungen
Scanner-Sperre und Login-Sperre
Angreifer automatisch sperren, gesperrte Adressen ansehen und Schutz der Anmeldung.
Automatische Sperre
Unter  Einstellungen → System →
 Sicherheit → Automatische Sperre schützt bloqy die Website vor automatischen Scannern. Der Schalter Scanner und Angreifer automatisch sperren ist standardmäßig an.
- Fragt eine Adresse nach Dateien, die nur Angreifer suchen (z. B.
backup.zip,config.php,wp-admin,phpinfo.php), wird sie ab dem zweiten Versuch innerhalb von 30 Minuten gesperrt. - Sofort gesperrt wird bei sehr sensiblen Dateien (
.env,.git,id_rsa), Angriffsmustern in der Adresse und bekannten Angriffswerkzeugen. - Eine gesperrte Adresse bekommt für die gewählte Sperrdauer (1 Stunde bis 30 Tage) auf jede Seite nur „403 Forbidden“.
- Angemeldete Benutzer und der Admin-Bereich sind nie betroffen.
- Unter Nie sperren trägst du Ausnahmen ein, z. B. die eigene Agentur oder einen beauftragten Sicherheitsscanner.
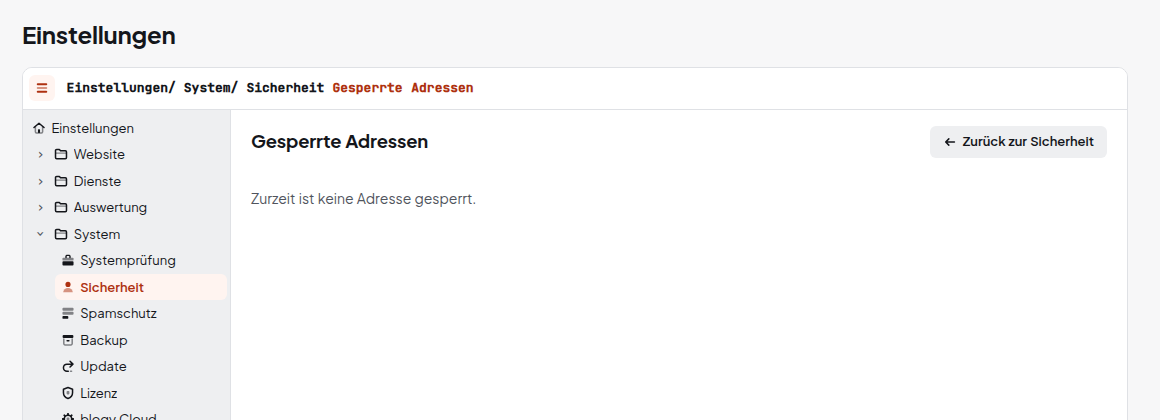
Gesperrte Adressen anzeigen listet alle aktuellen Sperren mit Grund und angefragten Pfaden. Dort hebst du eine Sperre auch auf.
Gesperrte Pfade (ohne IP-Adressen) gehen an bloqy, damit die Liste der Angriffsmuster besser wird.
Login-Sperre
Die Anmeldung unter /bloqy ist gegen Ausprobieren von Passwörtern geschützt: Nach 5 Fehlversuchen je IP-Adresse oder je Benutzername wird die Anmeldung gesperrt, zuerst für 15 Minuten, mit jedem weiteren Fehlversuch doppelt so lange, höchstens 24 Stunden. Fehlversuche und Sperren stehen im Audit-Log.
Hat sich ein Benutzer ausgesperrt, warte die Zeit ab. Ein Admin kann ihm in der Zwischenzeit unter Benutzer ein neues Passwort setzen.
Sitzungen
Ändert ein Benutzer sein Passwort oder seine Zwei-Faktor-Anmeldung, wechselt seine Rolle oder klickt er in Mein Konto auf  Andere Sitzungen abmelden, enden alle seine anderen Sitzungen beim nächsten Aufruf.