Einstellungen
Einbettungen (Drittanbieter)
Freigaben für iframes und Skripte fremder Anbieter.
Die Website lädt standardmäßig nur eigene Dateien (strenge Content-Security-Policy). Sollen Redakteure Inhalte fremder Anbieter mit dem Block „HTML-Code“ einbetten, gibst du die Anbieter unter  Einstellungen → Website →
 Einbettungen (Drittanbieter) frei.
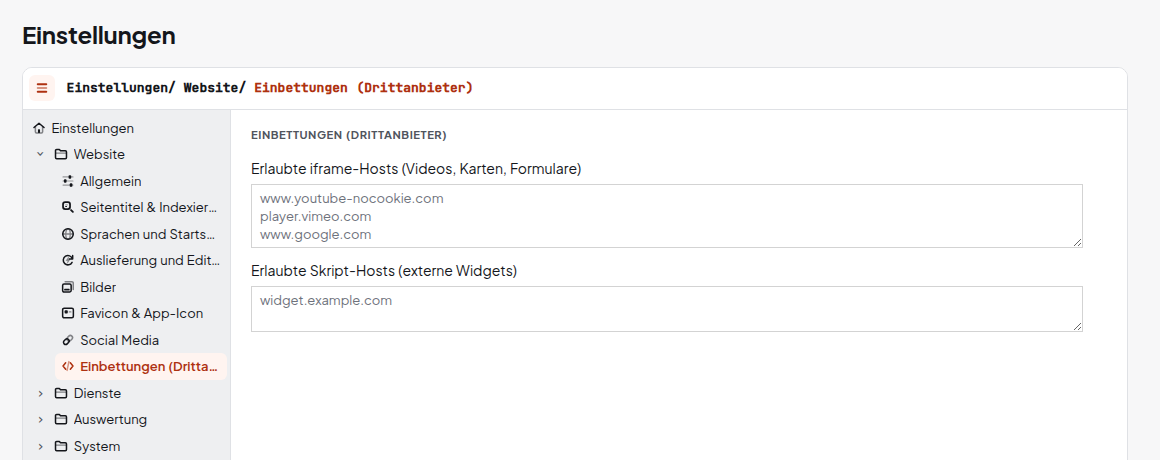
| Feld | Beispiel |
|---|---|
| Erlaubte iframe-Hosts (Videos, Karten, Formulare) | www.youtube-nocookie.com, *.example.com |
| Erlaubte Skript-Hosts (externe Widgets) | widgets.example.com |
Ein Host je Zeile, nur https. Die Sicherheitsrichtlinie wird genau für diese Hosts geöffnet.
Skripte fremder Anbieter können alles auf der Seite lesen und ändern. Trage nur vertrauenswürdige Hosts ein.
Einwilligung
Eingebettete Inhalte fremder Anbieter laden erst nach Einwilligung der Besucher im Cookie-Banner. Mitgelieferte Blöcke wie Video und Google Maps erledigen das selbst.
Widget bleibt leer?
Manche Widgets laden weitere Dateien von anderen Servern oder schreiben eigene Styles in die Seite. Die Konsole des Browsers zeigt jede blockierte Adresse mit „violates the following Content Security Policy directive“. Trage fehlende Hosts unter Sicherheit bei der Stufe „Mit Freigaben“ ein.